
Le réseau est stable en fonctionnement normal, mais plusieurs appareils ne parviennent pas à se reconnecter après un redémarrage général du site. Une cause possible est un seuil de protection inférieur au pic de charge légitime au démarrage. Un paramètre de contrôle des tempêtes de charge, apparemment prudent sur un réseau inactif, peut devenir perturbateur au moment où la reprise du trafic est cruciale.
Le contrôle des tempêtes limite le trafic sélectionné selon les règles de classification, de mesure et d'action de la plateforme. Un même chiffre affiché peut correspondre à des débits très différents selon les interfaces ou les appareils. Commencez par comprendre ces règles, puis utilisez le trafic applicatif observé pour choisir et tester la stratégie.
Identifiez précisément ce qui est limité
Vérifiez si le paramètre s'applique à la diffusion, à la multidiffusion, à la monodiffusion inconnue ou à une autre catégorie documentée. Les termes « monodiffusion connue » et « monodiffusion inconnue » ne sont pas interchangeables, et la multidiffusion peut inclure du trafic essentiel à l'application.
Déterminez si les catégories sont comptabilisées séparément ou ensemble et où la mesure est effectuée. Consultez la documentation du modèle précis plutôt que de supposer qu'une étiquette de menu familière d'un autre fournisseur a la même portée.
Ciscoguide de configuration du contrôle des tempêtesCe document illustre le rôle des classes de trafic, des seuils et du comportement de suppression. Ses paramètres et ses limites d'implémentation étant spécifiques à chaque plateforme, il convient de l'utiliser comme référence conceptuelle plutôt que comme configuration prête à l'emploi pour un autre commutateur.
Convertissez l'unité de seuil avant de comparer les paramètres
Si un seuil est exprimé en pourcentage de la bande passante de l'interface, la vitesse de cette dernière change de signification nominale. Un pour cent de 1 Gbit/s équivaut à 10 Mbit/s, tandis qu'un pour cent de 100 Mbit/s équivaut à 1 Mbit/s. Il s'agit d'exemples arithmétiques ; la granularité réelle de la comptabilisation et de l'application des seuils par le matériel reste à confirmer.
Un seuil de paquets par seconde mesure une quantité différente. À titre d'exemple, pour 1 000 paquets par seconde, les paquets de 100 octets représentent 0,8 Mbit/s du débit comptabilisé, tandis que les paquets de 1 000 octets représentent 8 Mbit/s. La surcharge du réseau et la définition de la longueur comptabilisée par le commutateur peuvent modifier ce rapport.
Cette différence est importante lorsqu'on compare une charge de travail de contrôle de petits paquets à des paquets multimédias plus volumineux. Un paramètre copié d'un autre port peut imposer une limite pratique sensiblement différente, même si les deux ports affichent la même valeur.
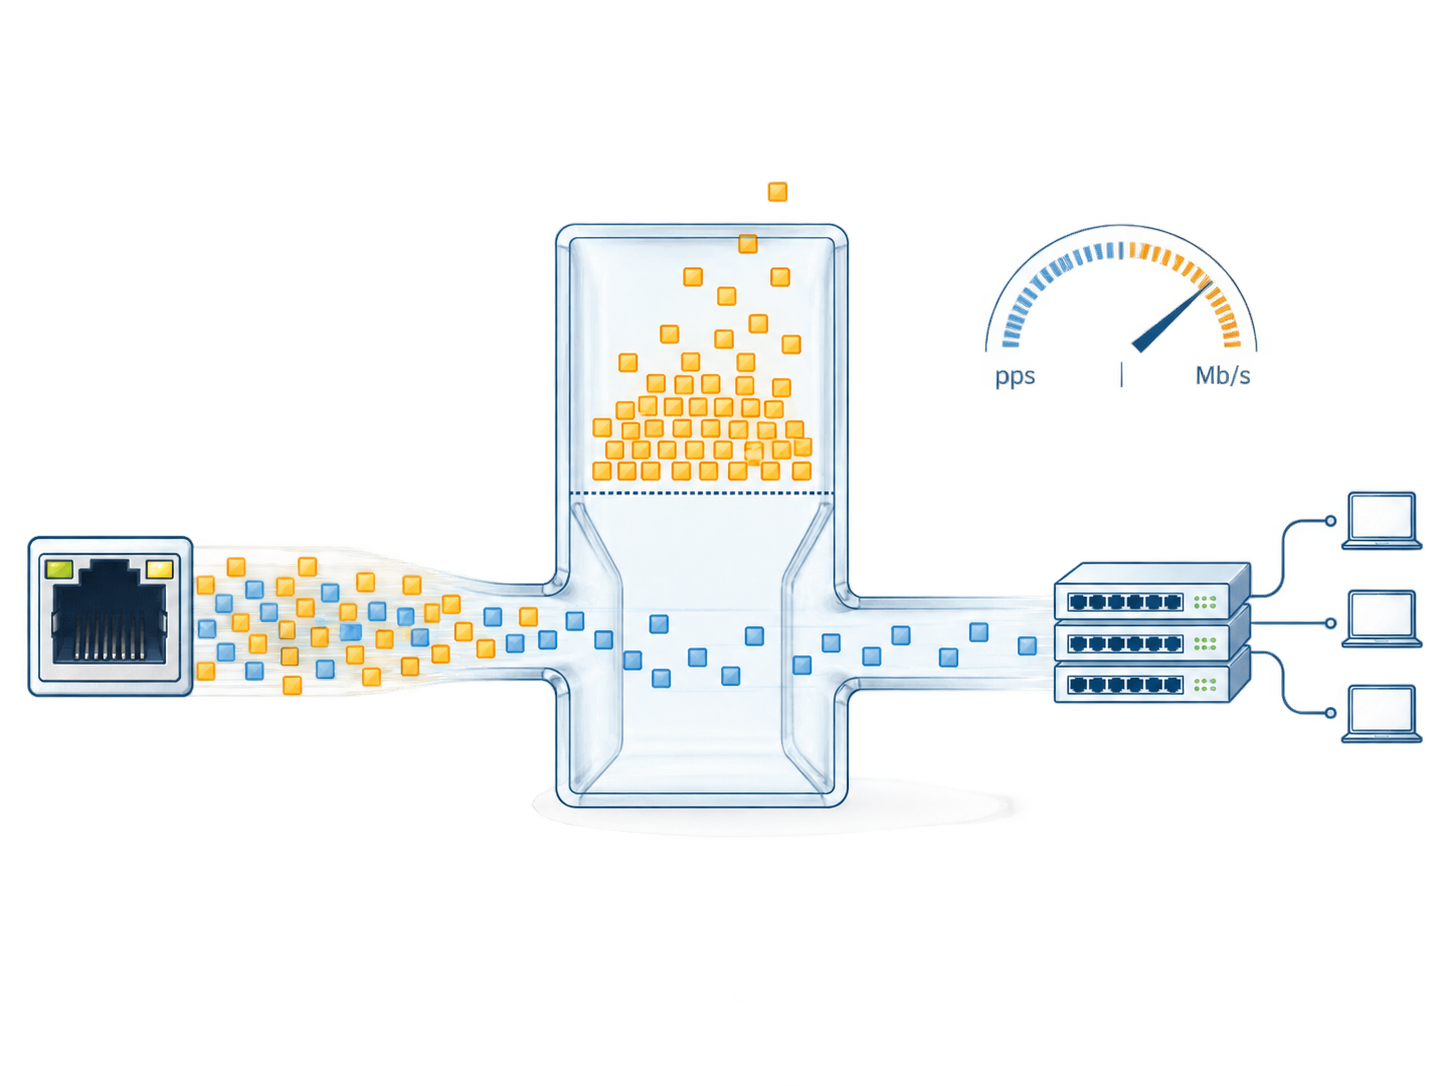
Le trafic moyen ne suffit pas à déterminer la limite.
Observez le réseau lors des phases générant des pics de trafic légitimes : démarrage, résolution d’adresse, découverte, intégration multicast, changements de topologie et reconnexion d’applications. Identifiez les événements appartenant à la classe de trafic contrôlée.
Utilisez un intervalle de mesure permettant de révéler la tendance pertinente. Une moyenne sur une longue période peut atténuer un pic bref que l'intervalle d'application du commutateur traite différemment. Obtenez les caractéristiques de l'intervalle et du seuil du dispositif lorsqu'elles sont documentées, y compris toute tolérance aux pics ou tout arrondi.
Conservez les données de trafic liées à la configuration et à la charge de travail. Une configuration de base établie à partir de cinq appareils connectés ne sera pas automatiquement valable après une extension à cinquante. Une nouvelle version du micrologiciel ou un nouveau mode d'application peuvent également modifier le comportement de détection et de récupération.
Choisissez l'action avec autant de soin que le seuil
Selon la mise en œuvre, un événement peut bloquer un trafic spécifique, déclencher une alarme, désactiver un port ou combiner plusieurs actions. Ces résultats ont des conséquences différentes sur le service. La fermeture d'un port peut affecter tout le trafic sur ce port, même si le déclencheur ne concernait qu'une seule catégorie de trafic.
Définissez le comportement du système après l'incident. La connexion reprend-elle lorsque le débit descend en dessous d'un seuil prédéfini ? Existe-t-il un autre seuil de déclenchement ? Un opérateur doit-il réactiver un port désactivé ? Si la récupération automatique est activée, comment empêcher une panne persistante d'interrompre et de redémarrer la connexion en boucle ?
La politique adoptée doit répondre à ces questions de manière opérationnelle. Une alarme non reçue n'offre pas la même protection qu'un événement surveillé assorti d'une procédure de réponse. Une politique d'arrêt sans méthode de reprise accessible peut prolonger l'indisponibilité qu'elle était censée contenir.
Examiner les ports en fonction de leur rôle
| Rôle du port | Trafic à comprendre | Préoccupation relative à l'examen du seuil |
|---|---|---|
| Point de terminaison direct | Son comportement normal, au démarrage et en cas de panne | Une ligne de base étroite peut manquer des pics de récupération valides. |
| commutateur d'accès en aval | Agrégation du trafic provenant de plusieurs points de terminaison | Un seuil de point de terminaison copié peut être trop restrictif. |
| Chemin du récepteur multicast | Groupes de médias et échanges de contrôle requis | La multidiffusion essentielle doit rester utilisable |
| Liaison montante redondante | Trafic avant et après un changement de route | Le chemin restant peut supporter une charge plus importante |
| Raccordement d'entretien temporaire | Outils et activités de découverte attendus | Les travaux de courte durée doivent respecter une politique portuaire approuvée. |
Évitez d'utiliser une valeur unique pour chaque interface, sauf si les données de conception le justifient. La cohérence des rôles des ports est plus importante que l'uniformité numérique.
Valider les cas sains et anormaux
Dans un test contrôlé, exécutez la charge de travail légitime pendant le démarrage et la reconnexion. Vérifiez que les services requis fonctionnent correctement sans interruption ni arrêt inattendu. Observez les compteurs et événements pertinents, et pas seulement la continuité de la connexion.
Ensuite, effectuez un test de circulation anormale approuvé dans un environnement isolé ou contrôlé. Vérifiez l'action prévue et son effet sur les services non affectés. Consignez la classe de trafic, le profil tarifaire, la durée et le résultat du rétablissement.
Ne déclenchez pas une attaque par déni de service (DDS) sur un réseau de production simplement pour vérifier le bon fonctionnement d'une case à cocher. L'environnement de test et la méthode d'injection doivent être conformes aux procédures approuvées du site. Un projet pilote représentatif permet d'établir le comportement avant le déploiement généralisé d'une politique.
Si un dépassement de seuil survient en cours de service, il convient d'en rechercher la source et le schéma avant d'augmenter la limite. La cause peut être une extension légitime, un point de terminaison mal configuré ou une boucle de couche 2 non intentionnelle. Ces cas nécessitent des corrections différentes.
Maintenir en place la prévention des boucles et la gestion des membres
Le contrôle des tempêtes est une protection complémentaire, et non un substitut à une topologie sans boucle. Une boucle peut continuer à perturber le réseau même lorsque le trafic sélectionné est supprimé. Examinez le câblage sous-jacent et la conception du protocole Spanning Tree ou Ring lorsque des indices le suggèrent.
De même, une distribution multicast indésirable peut nécessiter une enquête sur les membres et les demandeurs. Un seuil de multicast trop strict peut masquer une diffusion excessive tout en pénalisant les récepteurs qui ont besoin du flux. Il convient donc de corriger la conception du routage et de valider la politique de débit en fonction du trafic généré.
L'objectif est de contenir les comportements anormaux tout en préservant l'application prévue. Cela nécessite à la fois une conception de réseau robuste et une réponse de protection dûment testée.
Documentez la raison de chaque valeur déployée
Pour unSélection de commutateurs gérés TODAHIKAVeuillez demander les classes de trafic prises en charge, les unités de seuil, le comportement de mesure, la visibilité des événements et les contrôles de récupération pour le modèle exact. Incluez les rôles des ports et les exigences de démarrage critiques dans votre requête.
Conservez les paramètres sélectionnés en fonction des observations initiales et des résultats des tests. Indiquez quel changement déclenche une révision : ajout de points de terminaison, nouveau service multicast, modification du débit montant ou révision de la séquence de récupération. Ce document permettra au prochain ingénieur d’ajuster la politique de manière réfléchie, au lieu d’hériter d’une configuration inexpliquée qui pourrait ne plus être adaptée au réseau.
Date de publication : 1er septembre 2026


